

Уязвимости образов
Сводный список уязвимостей по всем образам контейнеров, быстрые фильтры и затронутые пакеты
Грид уязвимостей образов
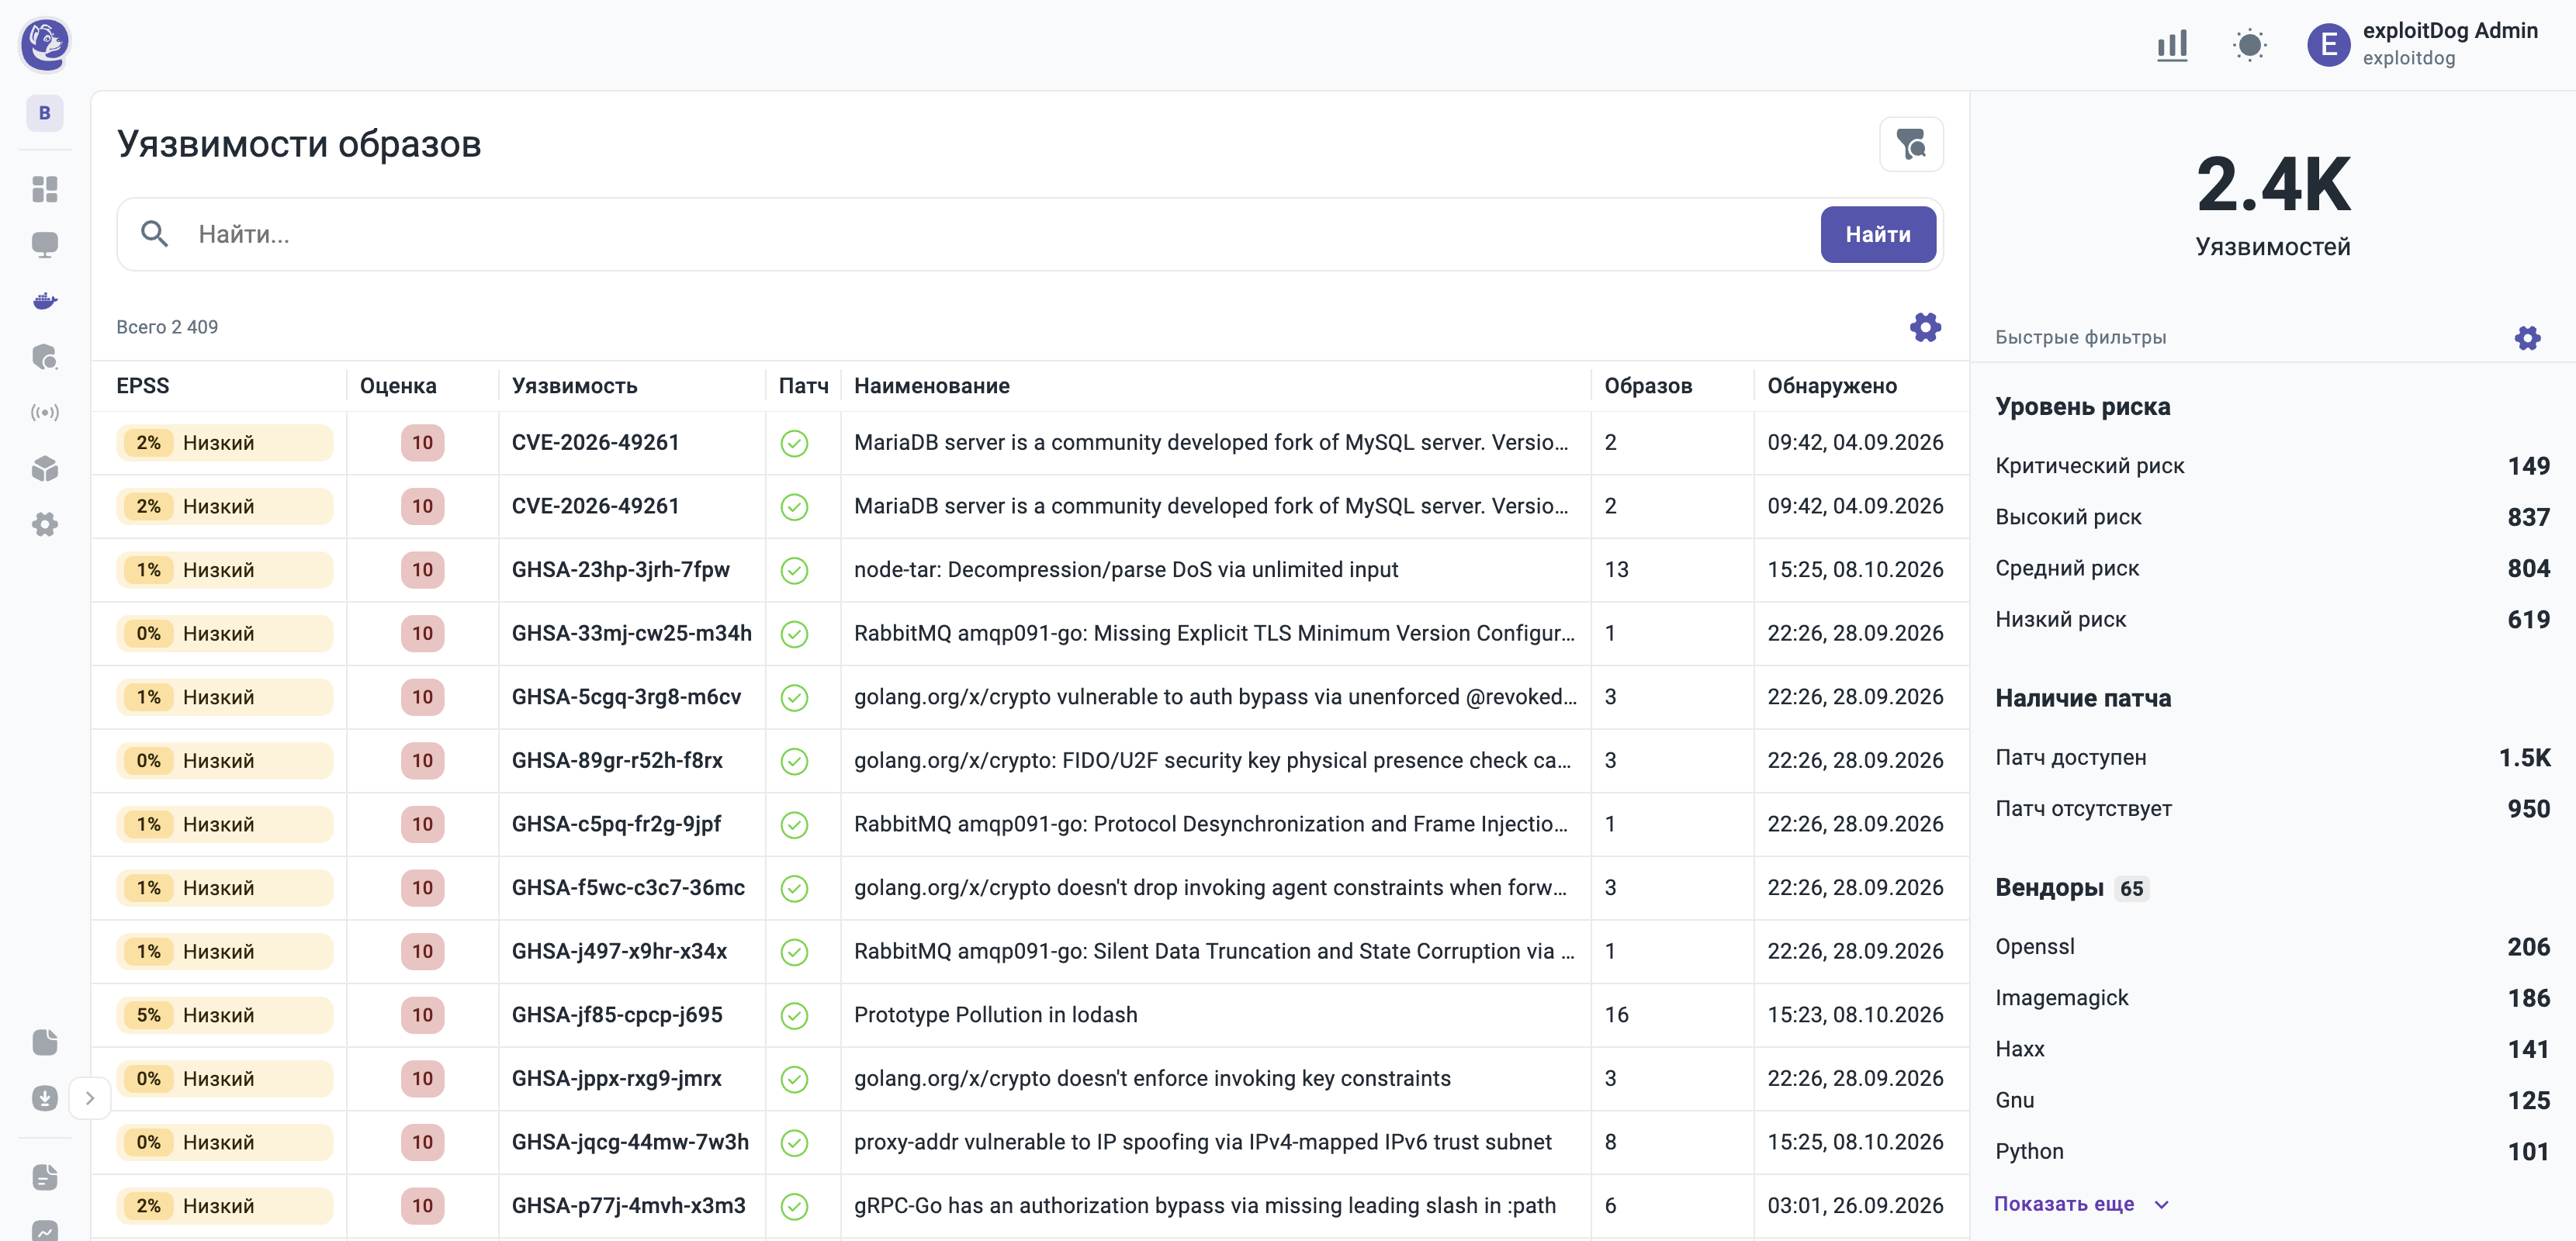
Страница «Уязвимости» раздела «Контейнеры» предназначена для отслеживания уязвимостей, обнаруженных в образах контейнеров. В отличие от страницы «Уязвимости», на которой учитываются уязвимости активов, здесь каждая строка грида соответствует одной уязвимости по одному источнику, а в колонке «Образов» указано количество образов, в которых она обнаружена.
| Колонка | Описание |
|---|---|
| EPSS | Вероятность реальной эксплуатации уязвимости. |
| Оценка | Оценка критичности уязвимости, цвет отметки соответствует уровню риска. |
| Уязвимость | Идентификатор уязвимости. |
| Патч | Зеленая отметка, если хотя бы для одного затронутого пакета существует версия с исправлением, серая отметка, если исправление отсутствует. |
| Наименование | Заголовок уязвимости. |
| Образов | Количество образов, в которых обнаружена уязвимость. |
| Обнаружено | Дата первого обнаружения уязвимости в образах. |
| Источник | Источник сведений об уязвимости. |
По умолчанию колонка «Источник» скрыта. Видимость и порядок колонок настраиваются по нажатию на шестеренку. Сортировка возможна по колонкам «EPSS», «Оценка», «Образов» и «Обнаружено», в том числе по нескольким одновременно.
Важно
Приоритет устранения определяют оценка критичности и параметр EPSS: чем выше оценка EPSS, тем больше вероятность того, что уязвимость действительно эксплуатируется. Наличие патча показывает, может ли уязвимость быть устранена обновлением пакета в образе.
Поиск по уязвимостям образов
Правила синтаксиса для использования поисковой строки находятся в разделе «Поиск в системе». При вводе имени поля в поисковой строке отображаются подсказки.
cveстрокаИдентификатор CVE.
Пример: cve:CVE-2024-3094
idстрокаИдентификатор уязвимости в системе.
titleстрокаЗаголовок уязвимости.
Пример: title:~"xz*"
scoreчислоОценка критичности. Возможно использование операторов сравнения и диапазонов, например score:>=9.
Пример: score:[7 TO 8.9]
epssчислоEPSS. Значение задается долей от 0 до 1, в гриде отображается в процентах: epss:>0.5 выводит уязвимости с EPSS выше 50%.
Пример: epss:>0.5
sourceстрокаИсточник сведений об уязвимости.
vendorстрокаВендор затронутого пакета.
Пример: vendor:"Debian"
productстрокаПродукт затронутого пакета.
Пример: product:"openssl"
patch.availableлогическоеНаличие исправления: true выводит уязвимости, устранимые обновлением пакета, false - уязвимости без исправления.
Пример: patch.available:true
detectedдатаДата обнаружения. Возможно применение диапазона и операторов сравнения, например detected:<2025-01-31.
Пример: detected:[2025-01-01 TO 2025-06-30]
image.idстрокаДайджест образа: выводит уязвимости указанного образа.
Пример: image.id:"c30a469b3e4a1b34d791dc45cbe889caf7c33d1a3025d1a267a03b6efd45ba7f"
image.nameстрокаИмя образа.
Пример: image.name:~"nginx*"
layerстрокаСлой образа (diffId), в котором обнаружен затронутый пакет.
tag, tag.idстрокаТег и идентификатор тега.
Поля image.id и layer используются и в карточке образа: на вкладке «Уязвимости» они добавляются в запрос автоматически, см. раздел «Карточка образа».
Быстрые фильтры
Для удобства пользователя на странице реализован раздел с быстрыми фильтрами. Панель быстрых фильтров расположена справа от грида. В верхней части панели отображается общее количество уязвимостей по текущему запросу, ниже расположены группы фильтров.
| Группа | Содержимое |
|---|---|
| Уровень риска | Количество уязвимостей по уровням: критический, высокий, средний, низкий. |
| Наличие патча | Количество уязвимостей с доступным исправлением и без него. |
| Вендоры | Вендоры затронутых пакетов с количеством уязвимостей. |
| Продукты | Продукты затронутых пакетов с количеством уязвимостей. |
| Образы | Образы с количеством обнаруженных в них уязвимостей. |
Построение быстрых фильтров напрямую зависит от установленного фильтра в поисковой строке и позволяет уточнить поисковый запрос. При нажатии на выбранный быстрый фильтр он применится в поисковой строке в соответствии с логикой оператора AND. Списки вендоров, продуктов и образов подгружаются порциями по кнопке «Показать еще».
Панель быстрых фильтров можно свернуть, нажав на кнопку в верхней правой части экрана. Состав групп, их порядок и количество элементов, которые подгружаются при нажатии на кнопку «Показать еще» (от 10 до 50), настраиваются по нажатию на шестеренку в заголовке панели.
Карточка уязвимости образа
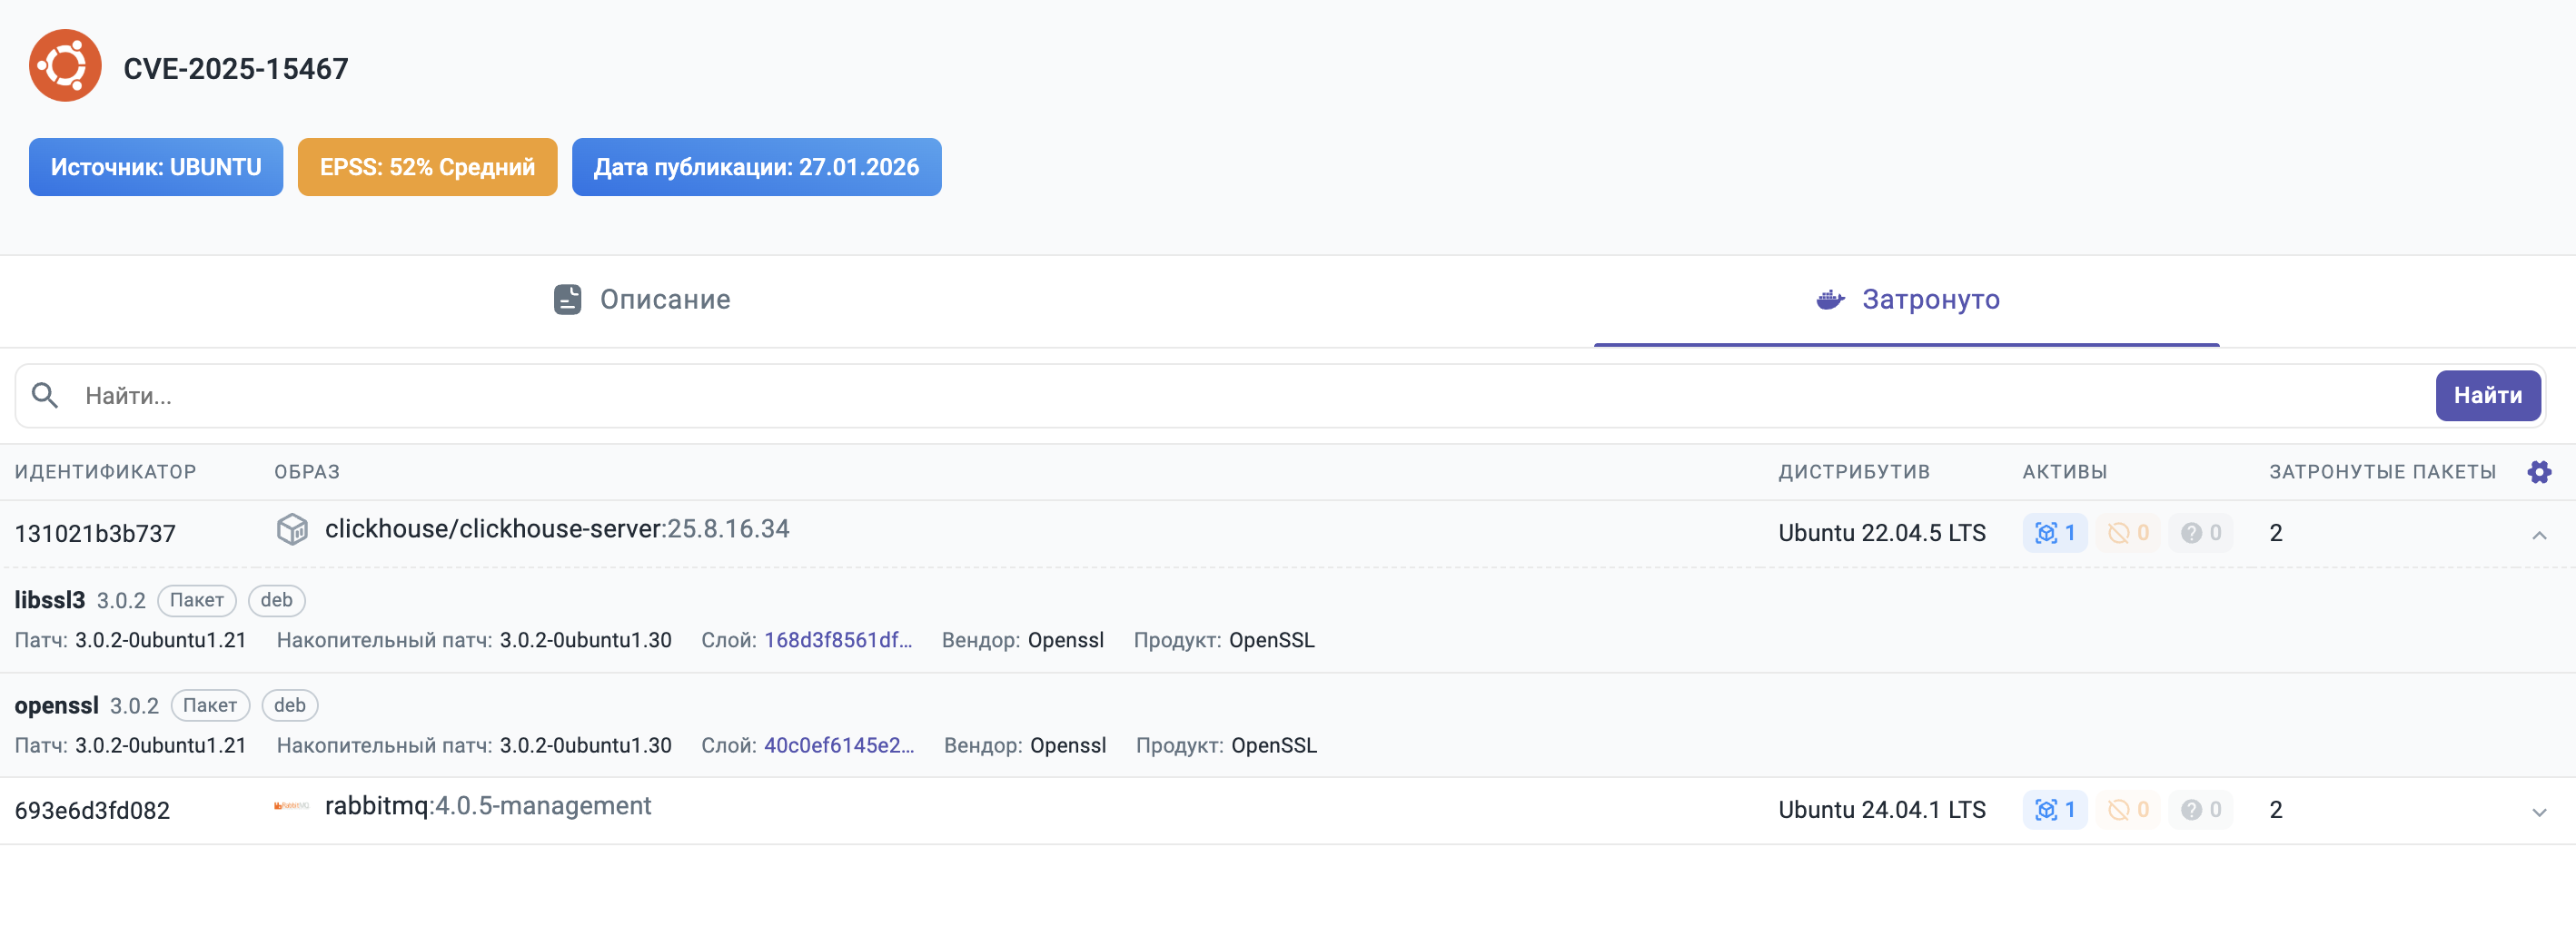
При нажатии на строку грида открывается карточка уязвимости. В заголовке карточки отображаются идентификатор уязвимости (ссылка на ее страницу в разделе «CVE»), источник и отметки с оценками. Ниже расположены две вкладки.
Описание
На вкладке отображаются описание уязвимости, оценка критичности с вектором CVSS, меры по смягчению последствий и ссылки на источники - те же сведения, что и в карточке уязвимости на странице «Уязвимости». Если сведения об уязвимости в системе отсутствуют, вместо описания отображается соответствующее сообщение.
Затронуто
На вкладке отображаются образы, в которых обнаружена уязвимость. Поисковая строка вкладки заполнена запросом со страницы, с которой открыта карточка, и доступна для изменения. Она принимает те же поля, что и поисковая строка грида.
Колонки таблицы: Идентификатор и Образ, Дистрибутив, Активы (с разбивкой по использованию) и Затронутые пакеты - количество пакетов образа, в которых обнаружена уязвимость. По умолчанию скрыты колонки Версия, Архитектура, Создано и Теги.
При нажатии на образ строка раскрывается списком затронутых пакетов.
| Поле | Описание |
|---|---|
| Наименование, версия, тип | Наименование и версия пакета, тип пакета (пакет ОС или приложение); для приложений дополнительно указан тип приложения, например gobinary. |
| Патч | Версия пакета, в которой уязвимость исправлена, или «отсутствует». |
| Накопительный патч | Версия, устраняющая данную уязвимость вместе с другими, при наличии. |
| Слой | Слой образа, которым добавлен пакет. Ссылка на пакет в карточке образа. |
| Путь | Файл, в котором обнаружена библиотека приложения. |
| Вендор, Продукт | Вендор и продукт пакета. |
От уязвимости к пакету в образе
Карточка уязвимости позволяет перейти от уязвимости непосредственно к месту в образе, где она обнаружена.
Откройте карточку уязвимости
На странице «Уязвимости» найдите уязвимость, при необходимости уточнив запрос быстрыми фильтрами, и нажмите на ее строку.
Выберите образ на вкладке «Затронуто»
Раскройте строку нужного образа: отобразится список его затронутых пакетов с версией исправления, если оно доступно.
Перейдите по ссылке на слой
Откроется карточка образа, в которой выделен слой, добавивший пакет, и открыта вкладка «Пакеты» с найденным пакетом. Для библиотеки приложения откроется вкладка «Приложения» и окно «Библиотеки» с данной библиотекой. На вкладке «Команды» можно посмотреть команду сборки этого слоя.